
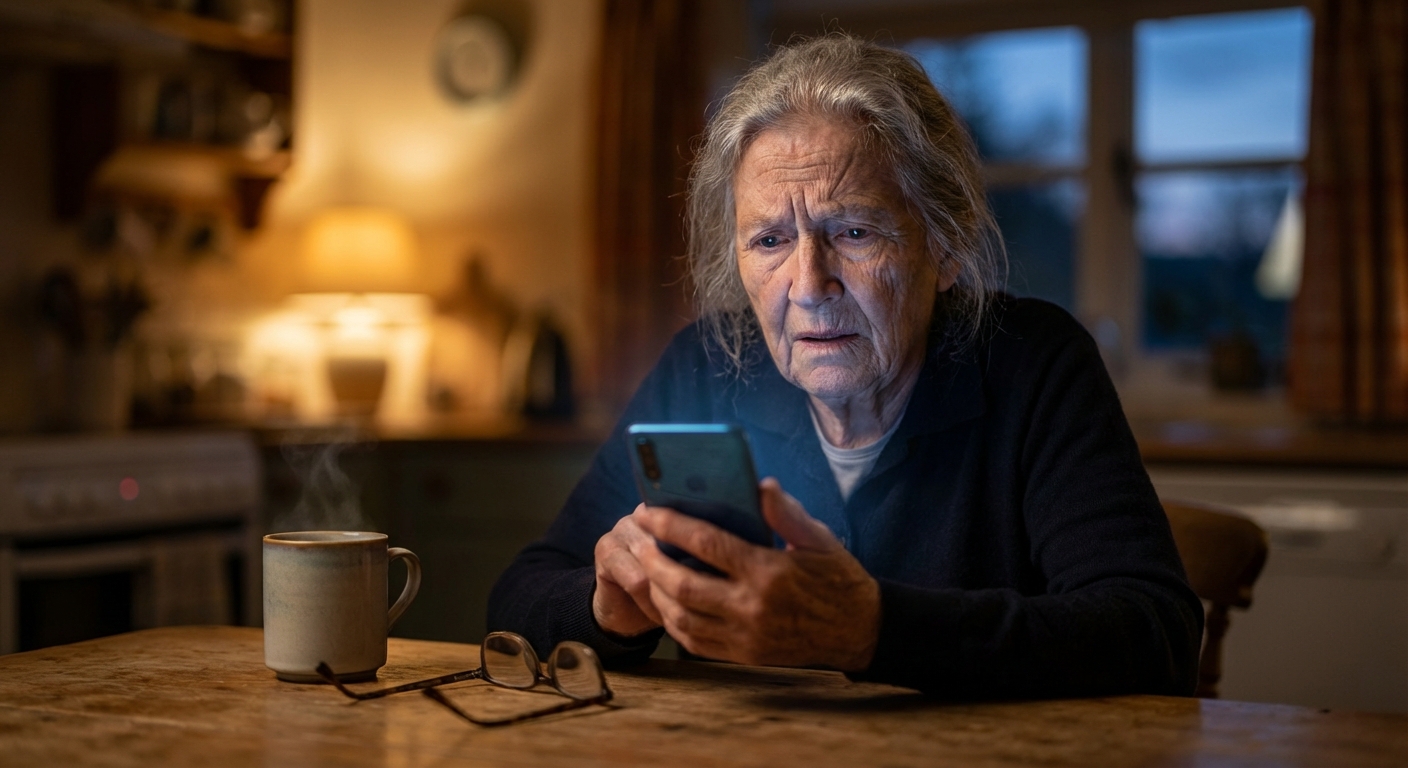
V zadnjih letih se slovenski digitalni prostor sooča z neustavljivim porastom kibernetskih napadov, ki niso več usmerjeni le v velike korporacije, temveč neposredno v premoženje posameznikov. Spletne prevare zaščita niso več le tehnični termin za strokovnjake, temveč nujna veščina preživetja v dobi, ko kriminalci izkoriščajo socialno ranljivost in digitalno neizkušenost najšibkejših slojev družbe. Medtem ko se tehnologija bliskovito razvija, zakonodaja in preventivni mehanizmi pogosto ne dohajajo iznajdljivosti napadalcev, kar pušča starejše prebivalce in manj vešče uporabnike na milost in nemilost brezobzirnim izkoriščevalcem. Problem ni le v pomanjkanju tehničnega znanja, temveč v sistemski luknji, ki omogoča, da se prihranki, pridobljeni s trdim delom, v trenutku razblinijo v anonimnih kripto denarnicah na drugem koncu sveta.
Od phishinga do smishinga: Orožja digitalnih izkoriščevalcev
Kibernetski kriminalci danes delujejo s psihološko natančnostjo, ki presega zgolj tehnično vdiranje v sisteme. Najpogostejša metoda ostaja phishing (spletno ribarjenje), kjer napadalci prek lažnih elektronskih sporočil prepričajo žrtve, da razkrijejo svoje bančne podatke ali gesla. Vendar pa v Sloveniji trenutno najbolj narašča smishing – prevare prek SMS-sporočil. Ta sporočila pogosto simulirajo nujna obvestila bank, pošte ali drugih državnih organov, kar pri uporabniku sproži občutek panike. Ko žrtev klikne na povezavo v sporočilu, se odpre stran, ki je na videz identična uradni spletni strani institucije. Po podatkih nacionalnega odzivnega centra za kibernetsko varnost SI-CERT se število prijavljenih incidentov vsako leto drastično povečuje, kar kaže na to, da napadalci postajajo vse bolj prefinjeni pri lokalizaciji svojih sporočil v brezhibno slovenščino.
Zakaj so tarče prav najranljivejši?
Z vidika socialne pravičnosti je najbolj alarmantno dejstvo, da so primarne tarče teh napadov starejši državljani in ljudje, ki so digitalna orodja sprejeli kot nujnost, ne pa kot naravno okolje. Napadalci izkoriščajo zaupanje v institucije, ki je globoko zakoreninjeno pri starejših generacijah. Ko nekdo prejme sporočilo z logotipom svoje banke, ki zahteva “nujno posodobitev podatkov”, tega ne vidi kot grožnjo, temveč kot administrativno obveznost. Ta oblika digitalnega izkoriščevanja poglablja socialno neenakost; medtem ko si premožnejši lažje privoščijo specializirano tehnično podporo, mali podjetniki in delavci pogosto ostajajo nezaščiteni. Spletne prevare zaščita v tem kontekstu ne sme biti le individualna odgovornost, temveč kolektivna zahteva po varnejšem digitalnem okolju.
Spletne prevare zaščita: Ključni koraki za varnost
Zaščita pred digitalnimi tatovi se ne začne z drago programsko opremo, temveč z razvijanjem kritične distance do vseh zahtev, ki jih prejmemo prek spleta ali telefona. Prvo in najpomembnejše pravilo je, da nobena banka ali državna institucija od vas nikoli ne bo zahtevala gesel, PIN številk ali številk kartic prek e-pošte ali SMS-sporočila. Če prejmete zahtevo po vpisu podatkov, vedno preverite spletni naslov (URL) v brskalniku. Lažne strani imajo pogosto rahlo popačene naslove, ki na prvi pogled delujejo legitimno. Poleg tega je nujna uporaba dvofaktorske avtentikacije (2FA), kjer vsako prijavo ali transakcijo potrdite še z dodatno kodo na mobilnem telefonu. To je zadnja obrambna linija, ki napadalcu prepreči dostop do sredstev, tudi če mu je uspelo pridobiti vaše osnovno geslo.
Vloga bank in države pri preprečevanju kriminala
Čeprav finančne ustanove vlagajo v varnostne mehanizme, se pogosto zgodi, da breme odgovornosti za oškodovanje prenesejo na stranko z argumentom, da je bila ta nepazljiva. Vendar pa moramo opozoriti, da sistem ni vedno postavljen pravično. Če so banke zaradi optimizacije stroškov uporabnike prisilile v digitalno poslovanje, morajo prevzeti tudi levji delež odgovornosti za varnost tega procesa. Slovenska Policija nenehno opozarja na nove oblike prevar, vendar so njihove možnosti ukrepanja omejene, ko denar enkrat zapusti evropski bančni prostor. Zato je ključno, da se o teh temah pogovarjamo javno in zahtevamo strožjo regulacijo ter hitrejše odzive finančnih institucij ob zaznavi sumljivih transakcij.
Mala podjetja kot nevidne žrtve
Poleg posameznikov so pod hudim pritiskom tudi mala podjetja in samostojni podjetniki. Ti pogosto nimajo lastnih IT oddelkov, ki bi skrbeli za varnost omrežij, zato so lahka tarča za prevare z lažnimi računi. Napadalci vdrejo v e-poštno komunikacijo med podjetjem in njegovimi dobavitelji ter prestrežejo račune. Ko podjetnik prejme e-mail od “stalnega dobavitelja” s sporočilom o spremembi bančnega računa za nakazilo, pogosto ne posumi na past. Posledice so lahko katastrofalne, saj lahko ena napačno nakazana kupnina pomeni konec poslovanja za majhno obrtniško delavnico. V tem segmentu spletne prevare zaščita pomeni predvsem vzpostavitev strogih notranjih protokolov: vsaka sprememba bančnega računa poslovnega partnerja se mora preveriti prek drugega kanala, na primer s telefonskim klicem znani osebi v partnerskem podjetju.
Psihološki pritisk in pomen poročanja
Pomemben vidik, o katerem se v javnosti premalo govori, je sram, ki ga občutijo žrtve prevar. Mnogi, zlasti starejši, o prevari ne poročajo, ker se počutijo naivne. To je natanko tisto, na kar kriminalci računajo. Žrtve niso krive, da so postale tarče profesionalnih tolp, ki uporabljajo napredne tehnike psihološke manipulacije. Molk žrtev le omogoča, da se iste prevare neovirano širijo naprej. Družbeni aktivizem na tem področju mora vključevati destigmatizacijo žrtev in spodbujanje h takojšnji prijavi incidenta. Hitreje ko je prevara prijavljena banki in policiji, večja je verjetnost, da se transakcija ustavi ali da se sledi denarnemu toku, preden ta izgine v anonimnosti digitalnih platform.
Zaključek: Potrebna je kolektivna odpornost
Boj proti spletnim prevaram v Sloveniji ne sme biti omejen le na bitko posameznika proti nevidnim hekerjem. Gre za vprašanje javne varnosti in socialne stabilnosti države. Dokler bodo digitalne platforme in finančne ustanove dajale prednost hitrosti in nižanju stroškov pred varnostjo najranljivejših, bodo kriminalci ohranjali prednost. Rešitev se skriva v kombinaciji nenehnega izobraževanja, ki mora doseči vsako lokalno skupnost in društvo upokojencev, ter v tehnoloških rešitvah, ki bodo avtomatsko prepoznavale sumljive vzorce. Spletne prevare zaščita se morda res začne pri ozaveščenem posamezniku, a konča se pri državi, ki mora odločneje stopiti v bran svojim državljanom v digitalnem svetu. Ne smemo dovoliti, da internet postane prostor, kjer so pravice državljanov manj zavarovane kot na ulici.


